
Bir şirket kişisel verileri korumak için ciddi yatırım yapıyor.
Veritabanı şifreli. Erişim rol bazlı. Yedekler korumalı.
Bir gün log sistemine bakıyorsunuz:
INFO  Creating user request={"name":"Ayşe Yılmaz",
  "tckn":"12345678901","phone":"+90532...","email":"..."}
Son altı ayın bütün kayıt istekleri, kişisel verileriyle birlikte, şirketteki onlarca geliştiricinin erişebildiği bir log sisteminde duruyor.
Loglar nasıl kişisel veri toplar?
Genellikle kimse bilerek kişisel veri loglamaz. Sızıntı dolaylı yollarla olur.
Debug sırasında eklenen ve kaldırılması unutulan bir log.info(request) satırı.
Exception mesajları. Bir validation hatası, geçersiz değeri mesajın içine koyar: “Invalid email: ayse@example.com”.
HTTP client ve framework logları. Request ve response gövdelerini loglayan bir interceptor, debug seviyesinde açık kalmış olabilir.
toString() metodları. Lombok’un @Data anotasyonu bütün alanları içeren bir toString üretir. Bir entity loglandığında bütün alanları da loglanır.
SQL logları. Parametreleriyle birlikte loglanan sorgular.
KVKK açısından
Loglar da kişisel veri işleme faaliyetidir. KVKK’nın genel ilkeleri burada da geçerli: işlenen veri amaçla bağlantılı, sınırlı ve ölçülü olmalı, gerekli olan süre kadar saklanmalı.
Bir hata ayıklama ihtiyacı için TC kimlik numarasının açık metin olarak altı ay saklanmasını savunmak zor.
Ayrıca bir veri sahibi verilerinin silinmesini talep ettiğinde, bu verilerin log sistemlerinde de bulunduğunu hatırlamak gerekir. Veritabanından silinen bir kaydın kopyası loglarda yaşamaya devam ediyor olabilir.
Loglamadan önce düşünmek
En etkili önlem, kişisel veriyi loga hiç yazmamak.
Bir isteği loglamak gerekiyorsa, bütün gövdeyi değil, işlem için anlamlı olan kimlikleri yazmak:
log.info("User created userId={} traceId={}", user.getId(), traceId);Hata ayıklamak için kullanıcının e-postası değil, ID’si yeterli. Gerekirse ID üzerinden yetkili kişiler veritabanında ilgili kaydı bulabilir.
Maskeleme
Bazı durumlarda verinin bir kısmını görmek gerçekten gerekir. Destek ekibi “hangi kartla ödeme yapıldı?” sorusunu cevaplayabilmeli.
Bu durumlarda maskeleme kullanılır:
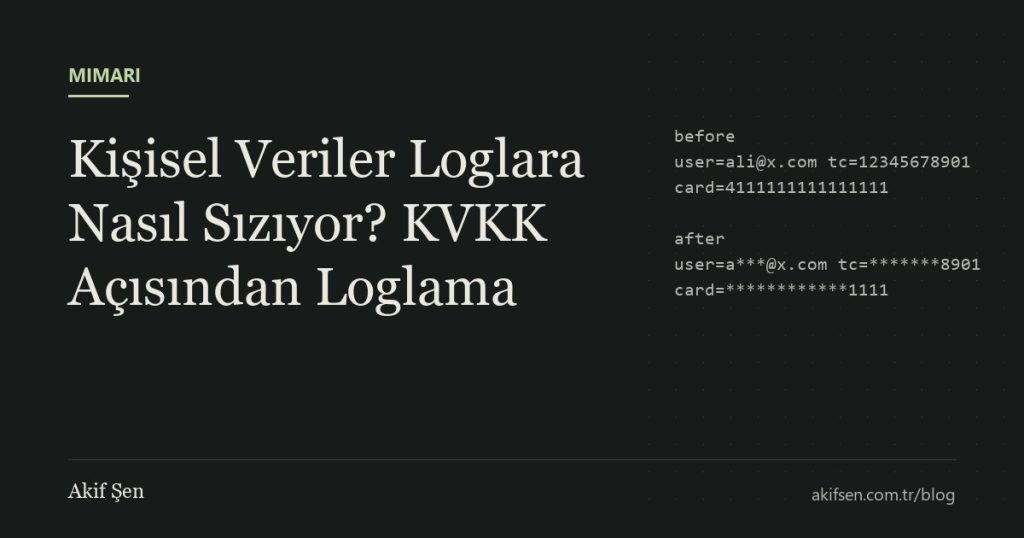
card=************1111
email=a***@example.com
Maskeleme kod içinde her log satırında ayrı ayrı yapılırsa unutulur. Log framework’ü seviyesinde, örneğin Logback’te bir masking pattern veya structured logging’de hassas alan adlarını otomatik maskeleyen bir encoder, daha güvenilir bir çözüm.
Entity ve DTO’larda toString metodunu hassas alanları dışarıda bırakacak şekilde yazmak veya Lombok’ta @ToString.Exclude kullanmak da önemli bir alışkanlık.
Saklama süresi ve erişim
Loglar sonsuza kadar saklanmamalı. Çoğu operasyonel ihtiyaç için birkaç haftalık loglar yeterli. Güvenlik ve denetim logları için daha uzun süreler gerekebilir ama bunlar ayrı tutulmalı.
Log sistemine erişim de kısıtlanmalı. Production loglarına herkesin erişebilmesi, loglardaki her verinin herkesle paylaşılması demek.
Testlerde kontrol
Kişisel veri sızıntısını otomatik olarak yakalamak da mümkün. Testler sırasında üretilen logları, TC kimlik numarası, e-posta veya kart numarası formatındaki değerler için tarayan basit bir kontrol, yeni eklenen bir log satırının veri sızdırmasını erken fark etmeyi sağlar.
Loglar, sistemin hafızası.
Ve bu hafızanın kimin hakkında neyi hatırladığını bilmek, veritabanında neyin saklandığını bilmek kadar önemli.