
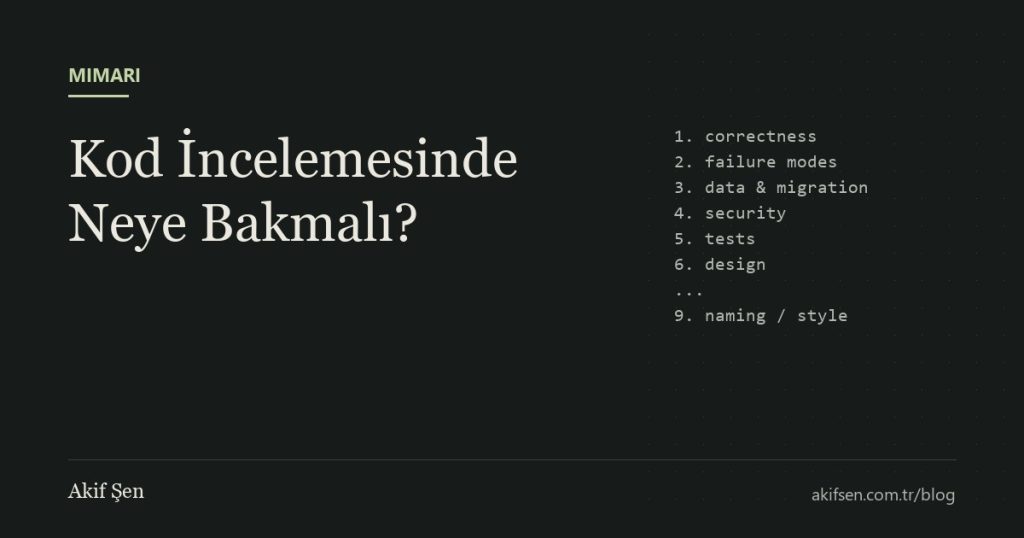
Bir pull request açılır. Birkaç dakika içinde yorumlar gelir:
“Bu değişkenin adı daha açıklayıcı olabilir.”
“Burada boşluk fazla.”
“Bunu stream ile yazsak daha okunaklı olur.”
Pull request onaylanır.
İki hafta sonra production’da, aynı pull request’teki bir değişiklik yüzünden bir müşterinin verisi başka bir müşteriye görünür.
Kimse fark etmemişti. Çünkü herkes değişken isimlerine bakıyordu.
Kolay görünen şeyler dikkati çeker
İnsanların code review’da yüzeysel konulara odaklanmasının bir sebebi var. Bir değişken adını eleştirmek kolaydır. Kodun yan etkilerini, hata durumlarını ve sistemin diğer parçalarıyla etkileşimini düşünmek ise zaman ve çaba ister.
Format ve stil konuları otomatik araçlara bırakılmalı. Linter, formatter ve statik analiz araçları CI’da çalışıyorsa, insan dikkati daha önemli konulara kalır.
Önce doğruluk
İlk soru, değişikliğin yapması gereken şeyi gerçekten yapıp yapmadığı.
Pull request açıklaması ne iddia ediyor? Kod bunu yapıyor mu? Sınır durumlar düşünülmüş mü? Boş liste, null değer, çok büyük girdi, eşzamanlı çağrı?
Bunu anlamak için bazen kodu yerel ortamda çalıştırmak gerekir. Sadece diff’i okumak her zaman yeterli değildir.
Hata durumları
Mutlu yol genellikle doğru yazılmıştır. Çünkü geliştirici onu test etmiştir.
Asıl risk hata durumlarındadır. Dış servis cevap vermezse ne olur? Veritabanı yazması başarılı, ardından gelen event gönderimi başarısız olursa? Yarıda kesilen bir işlem tekrar çalıştırılırsa?
Bir exception yakalanıp loglanıyor ve akış devam ediyorsa, bu gerçekten istenen davranış mı?
Veri ve geri alınabilirlik
Kod değişiklikleri geri alınabilir. Veri değişiklikleri genellikle alınamaz.
Migration varsa, eski versiyonla uyumlu mu? Büyük bir tabloyu kilitleyecek mi? Geri alma planı var mı?
Yeni bir alan ekleniyorsa, mevcut kayıtlar için değeri ne olacak?
Bir API sözleşmesi değişiyorsa, mevcut client’lar kırılacak mı?
Güvenlik
Her yeni endpoint için: yetki kontrolü var mı? Kullanıcı sadece kendi verisine mi erişiyor?
Kullanıcıdan gelen veri bir sorguya, bir dosya yoluna veya bir komuta doğrudan giriyor mu?
Log’lara hassas veri yazılıyor mu?
Bu kontroller bir checklist gibi görünse de, en ciddi hataların bir kısmı bu sorulardan biri sorulmadığı için production’a çıkıyor.
Testler
Testler var mı? Daha önemlisi, testler gerçekten değişikliğin davranışını doğruluyor mu?
Bir bug düzeltmesinde, o bug’ı yeniden üretecek bir test eklenmiş olmalı. Test kodu kaldırıldığında kırılmıyorsa, bir şeyi test etmiyordur.
Tasarım en son değil ama erken
Büyük tasarım tartışmaları pull request aşamasında yapılırsa, geliştirici günlerce çalıştığı bir işi baştan yapmak zorunda kalabilir.
Önemli tasarım kararları, kod yazılmadan önce kısa bir tartışma veya bir ADR taslağı ile konuşulmalı. Code review’da tasarıma dair yorumlar, kararın uygulanış şekline odaklanmalı.
Küçük pull request’ler
Bunların hepsi küçük pull request’lerde mümkün. 2000 satırlık bir değişikliği dikkatle incelemek gerçekçi değil. İnceleme yüzeysel kalır ve “LGTM” ile biter.
Code review, hataları yakalamanın yanında bilgiyi ekip içinde yaymanın da bir yolu.
Ama bu değeri ancak doğru sorular sorulduğunda üretiyor.