
Frontend geliştiricisi API’ye ilk isteği atar ve console’da şunu görür:
Access to fetch at 'https://api.example.com' from origin
'https://app.example.com' has been blocked by CORS policy
Backend tarafında hızlı bir çözüm bulunur:
Access-Control-Allow-Origin: *Hata kaybolur. Herkes işine döner.
Ama CORS’un ne yaptığını bilmeden yapılan bu değişiklik, bazen gereksiz, bazen de tehlikeli olabilir.
CORS bir kısıtlama değil, bir gevşetme
Tarayıcıların temel güvenlik modeli same-origin policy. Bir web sayfasındaki JavaScript, başka bir origin’den gelen cevapları okuyamaz.
Bu kural olmasaydı, ziyaret ettiğiniz herhangi bir site arka planda bankanızın API’sine istek atıp, tarayıcınızdaki oturum çerezleriyle hesap bilgilerinizi okuyabilirdi.
CORS bu kuralı kontrollü şekilde gevşetmek için var. Sunucu, hangi origin’lerin kendi cevaplarını okuyabileceğini tarayıcıya söyler.
Yani CORS bir koruma eklemiyor. Var olan bir korumayı belirli origin’ler için kaldırıyor.
Sadece tarayıcılar uyar
CORS’u uygulayan taraf tarayıcıdır, sunucu değil.
curl, Postman, bir mobil uygulama veya başka bir backend servisi CORS header’larına hiç bakmaz. API’ye istedikleri gibi istek gönderebilirler.
Bu yüzden CORS bir API’yi yetkisiz erişime karşı korumaz. O işi kimlik doğrulama ve yetkilendirme yapar.
Allow-Origin listesine sadece kendi domain’inizi yazmak, kötü niyetli birinin API’nizi script ile çağırmasını engellemez.
Wildcard ne zaman tehlikeli?
API çerez tabanlı kimlik doğrulama kullanıyorsa, tarayıcı istekle birlikte çerezleri gönderir. Cevabı JavaScript’in okuyabilmesi için sunucunun şunu da söylemesi gerekir:
Access-Control-Allow-Credentials: trueTarayıcılar bu durumda * wildcard’ını kabul etmez. Bu iyi bir koruma.
Ama bazı backend’ler bu kısıtlamayı aşmak için gelen Origin header’ını olduğu gibi geri yansıtır:
Access-Control-Allow-Origin: <gelen origin>
Access-Control-Allow-Credentials: true
Bu, herhangi bir sitenin kullanıcının oturumuyla API’yi çağırıp cevabı okuyabilmesi demek. Same-origin policy’nin koruduğu şeyin tamamen ortadan kalkması.
Origin’ler açık bir izin listesiyle kontrol edilmeli. Regex ile kontrol yapılıyorsa dikkat edilmeli. example.com ile bitenleri kabul eden bir kural, evil-example.com adresini de kabul edebilir.
Preflight
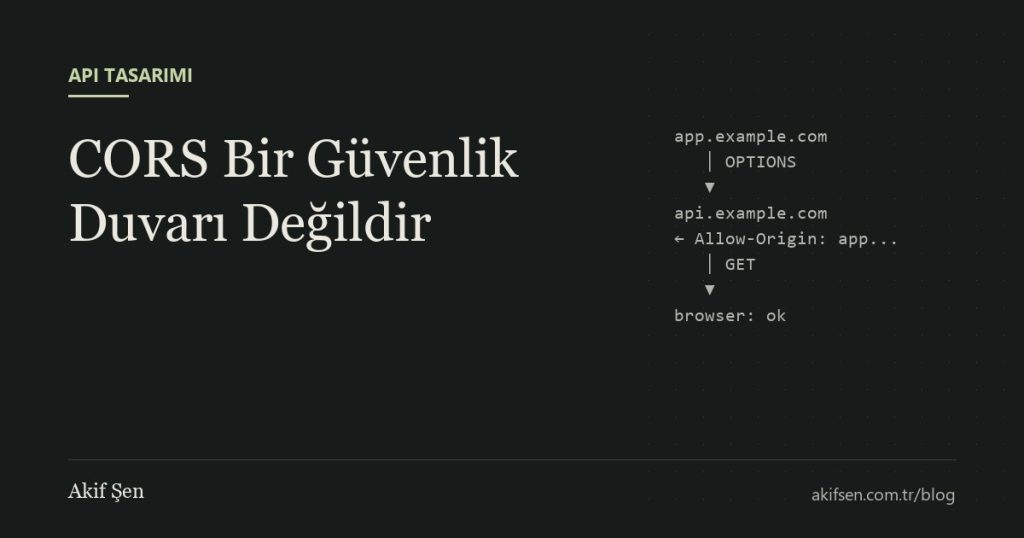
GET ve basit POST dışındaki istekler, örneğin Content-Type: application/json ile yapılan istekler veya özel header’lar içeren istekler için tarayıcı önce bir OPTIONS isteği gönderir.
Sunucu bu isteğe izin verilen metotları ve header’ları döndürür. Tarayıcı ancak bundan sonra asıl isteği gönderir.
Her istekten önce ek bir round-trip demek. Access-Control-Max-Age ile preflight cevabının bir süre cache’lenmesi sağlanabilir.
Preflight isteği kimlik bilgisi taşımaz. Bu yüzden authentication filter’ı OPTIONS isteklerini reddediyorsa, CORS hatası alınır. Spring Security’de CORS konfigürasyonunun security filter zincirine eklenmesi gerekmesinin sebebi bu.
CORS’tan kaçınmak
Frontend ve API aynı origin altında sunulursa CORS’a hiç gerek kalmaz:
https://app.example.com/
https://app.example.com/api/
Bir reverse proxy ile /api yolunu backend’e yönlendirmek, hem CORS konfigürasyonunu hem de preflight maliyetini ortadan kaldırır. Çoğu tek frontend’li uygulama için en sade çözüm bu.
CORS hatası can sıkıcı. Ama bir hata mesajı değil, tarayıcının bir güvenlik kararını size bildirmesi.
O kararı devre dışı bırakmadan önce ne koruduğunu bilmek gerekiyor.