
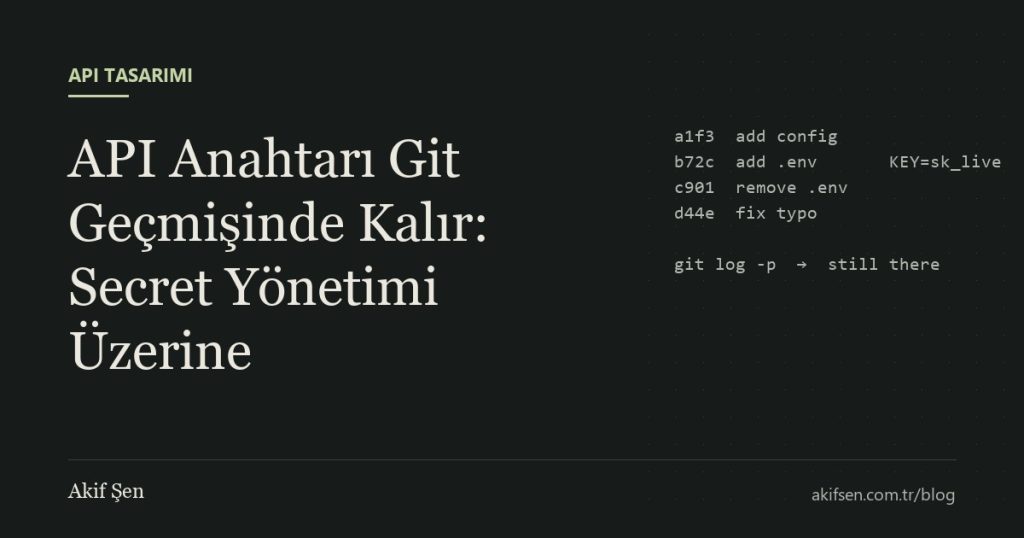
Bir geliştirici yanlışlıkla .env dosyasını commit ediyor.
Fark ediyor. Hemen dosyayı silip yeni bir commit atıyor.
Problem çözülmüş gibi görünüyor.
Ama değil.
Anahtar git geçmişinde duruyor. Repository’yi klonlayan herkes git log -p ile onu görebilir. Repository herkese açıksa, otomatik tarayıcılar bu tür anahtarları dakikalar içinde bulabiliyor.
Önce rotation
Bir secret sızdığında ilk soru “geçmişten nasıl silerim?” olmamalı.
İlk soru şu olmalı: bu anahtarı nasıl iptal ederim?
Sızmış bir anahtar artık güvenli değildir. Geçmişten silmek, onu daha önce görmüş birinin elinden almaz. Fork’larda, klonlarda, CI cache’lerinde veya log’larda kalmış olabilir.
Doğru sıra:
- Anahtarı iptal et ve yenisini üret.
- Yeni anahtarı uygulamalara dağıt.
- Eski anahtarla yapılan işlemleri sağlayıcının loglarından kontrol et.
- Sonra, istenirse, geçmişi temizle.
Geçmişi git filter-repo gibi bir araçla temizlemek mümkün. Ama herkesin klonunu yeniden alması gerekir ve hosting platformlarında eski commit’ler bir süre erişilebilir kalabilir. Bu adım bir temizlik, güvenlik önlemi değil.
Rotation zor olmamalı
Sızıntı anında yaşanan asıl problem, çoğu zaman anahtarı değiştirmenin ne kadar zor olduğunun ortaya çıkmasıdır.
Anahtar beş farklı servisin konfigürasyonunda, iki farklı CI pipeline’ında ve bir geliştiricinin yerel makinesindeki bir script’te kullanılıyor. Kimse tam listeyi bilmiyor.
Rotation’ı acil durum için değil, rutin bir işlem olarak tasarlamak bu yüzden önemli. Düzenli olarak değiştirilen bir anahtarın nerede kullanıldığı bilinir.
Mümkün olduğunda iki anahtarın aynı anda geçerli olabildiği bir dönem tanımlamak da kesintisiz geçişi sağlar. Yeni anahtar dağıtılır, eski anahtar ancak tüm servisler geçtikten sonra iptal edilir.
Secret’lar koda ait değil
Temel kural basit: secret’lar kaynak kodda veya kodla birlikte versiyonlanan dosyalarda durmamalı.
.gitignore ilk savunma hattı ama tek başına yetmiyor. Bir dosya bir kez commit edildiyse, sonradan .gitignore‘a eklenmesi onu geçmişten çıkarmaz.
Commit öncesi tarama yapan araçlar, gitleaks gibi, bir pre-commit hook veya CI adımı olarak eklenebilir. GitHub’ın push protection özelliği de bilinen sağlayıcıların anahtar formatlarını push anında engelleyebiliyor.
Nerede saklanmalı?
Production’da secret’ların merkezi bir yerde tutulması gerekir. HashiCorp Vault, AWS Secrets Manager, GCP Secret Manager veya Kubernetes ortamında External Secrets gibi çözümler.
Bu araçların sağladığı asıl değer depolama değil. Erişim kontrolü, audit log ve rotation.
Hangi servisin hangi secret’a ne zaman eriştiği bilinir. Bir secret değiştiğinde uygulamalar yeniden başlatılmadan yeni değeri alabilir.
Daha da iyisi, mümkün olan yerlerde uzun ömürlü secret’ları tamamen ortadan kaldırmak. Bulut sağlayıcılarının workload identity mekanizmaları, uygulamanın statik bir anahtar yerine kısa ömürlü, otomatik yenilenen kimlik bilgileri kullanmasını sağlıyor. Saklanmayan bir anahtar sızamaz.
Log’lar da sızdırır
Secret’lar sadece repository’den sızmaz.
Bir HTTP client’ın debug log’u Authorization header’ını yazabilir. Bir exception mesajı connection string’i içerebilir. Bir hata raporlama aracı request body’sini olduğu gibi gönderebilir.
Log’larda hassas alanları maskelemek ve hangi bilgilerin log’a yazıldığını düzenli olarak kontrol etmek, secret yönetiminin az konuşulan bir parçası.
En az yetki
Sızıntının etkisini azaltmanın son yolu, her anahtarın sadece ihtiyaç duyduğu yetkiye sahip olması.
Sadece okuma yapan bir rapor servisine tam yetkili bir veritabanı kullanıcısı vermek, o servisin sızan bir anahtarını çok daha tehlikeli hale getirir.
Secret sızıntıları büyük ihtimalle bir gün yaşanacak.
Asıl soru, yaşandığında kaç dakika içinde etkisiz hale getirilebileceği.