
Bir ürün yöneticisi şu isteği getirir:
Kullanıcılar yanlışlıkla bir şeyi silerse geri alabilelim.
Çözüm basit görünür. Kayıtları gerçekten silmek yerine işaretleriz:
ALTER TABLE projects ADD COLUMN deleted_at timestamptz;Silme işlemi bir UPDATE olur. Listeleme sorgularına WHERE deleted_at IS NULL eklenir.
Birkaç ay sonra bu tek kolonun ne kadar çok yere dokunduğu ortaya çıkar.
Filtre her yerde gerekir
Her sorgu, her join, her rapor bu koşulu hatırlamak zorundadır.
Hibernate’in @SQLRestriction anotasyonu veya benzer mekanizmalar bunu otomatik ekleyebilir. Ama native sorgular, raporlama araçları, veri ambarına aktarılan tablolar ve başka servislerin doğrudan okumaları bu korumanın dışında kalır.
Bir gün silinmiş bir projenin faturası kesilir. Veya silinmiş bir kullanıcı hâlâ bildirim almaya devam eder.
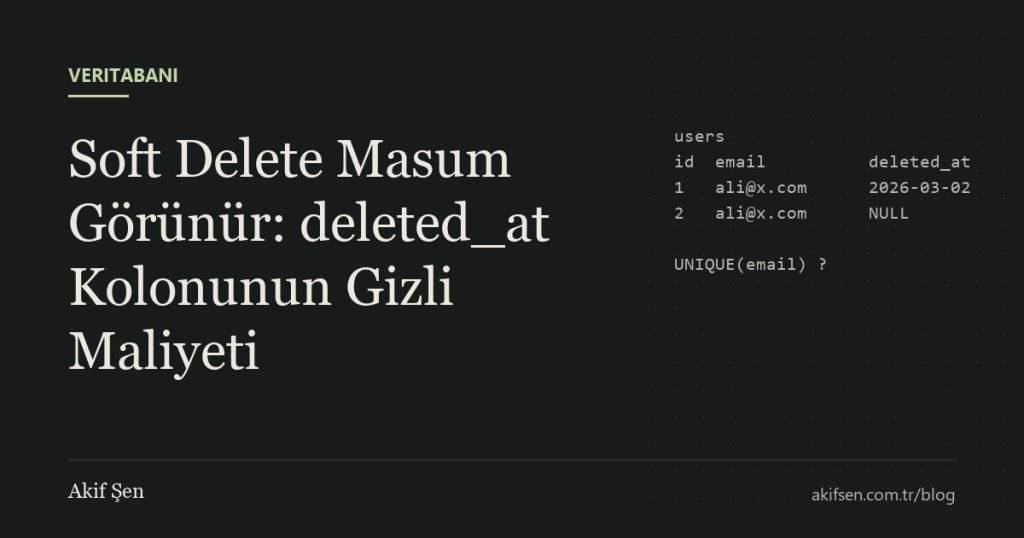
Unique constraint bozulur
Kullanıcı tablosunda e-posta benzersizdir.
Ali hesabını siler. Kayıt deleted_at ile işaretlenir.
Ali bir ay sonra aynı e-posta ile tekrar kayıt olmak ister.
ERROR: duplicate key value violates unique constraintSilinmiş kayıt hâlâ e-postayı tutuyor.
PostgreSQL’de partial unique index bu problemi çözer:
CREATE UNIQUE INDEX uq_users_email_active
ON users (email)
WHERE deleted_at IS NULL;
Benzersizlik sadece aktif kayıtlar arasında aranır. MySQL’de partial index olmadığı için daha dolambaçlı çözümler gerekir.
Foreign key’ler ne olacak?
Bir proje soft delete ile silindi. Projeye ait görevler ne olacak?
Gerçek silmede ON DELETE CASCADE bunu halleder. Soft delete’te ise cascade mantığını uygulamanın kendisi yazmak zorundadır. Proje geri alındığında, sadece projeyle birlikte silinen görevler mi geri gelecek, yoksa daha önce ayrıca silinmiş görevler de mi?
Bu sorunun cevabı teknik değil, iş kuralıdır. Ama genellikle kimse sormaz.
Silmek bazen zorunludur
KVKK ve GDPR kapsamında bir kullanıcı verilerinin silinmesini talep ettiğinde, deleted_at alanını doldurmak bu talebi karşılamaz. Veri hâlâ veritabanında, yedeklerde ve muhtemelen log’larda durmaktadır.
Soft delete kullanan bir sistemde gerçek silme veya anonimleştirme için de ayrı bir süreç gerekir. Belirli bir süre sonra soft delete edilmiş kayıtları kalıcı olarak temizleyen bir job, hem yasal gereklilikleri hem de tablo büyümesini kontrol altında tutar.
Alternatifler
Soft delete’in çözmeye çalıştığı ihtiyaç genellikle iki şeyden biridir: geri alabilmek veya geçmişi saklamak.
Geri alma için, silinen kayıtları ayrı bir arşiv tablosuna taşımak çoğu zaman daha temizdir. Ana tablo sadece aktif kayıtları içerir. Filtre gerekmez, unique constraint’ler normal çalışır. Geri alma işlemi kaydı arşivden ana tabloya taşır.
Geçmişi saklamak için ise bir audit veya history tablosu daha uygun bir araçtır.
Bazı durumlarda “silme” aslında bir iş durumudur. Bir sipariş silinmez, iptal edilir. Bir abonelik silinmez, sona erer. Bunları deleted_at yerine açık bir status alanıyla modellemek, kodun ne olduğunu daha doğru anlatmasını sağlar.
Soft delete bazen doğru araçtır.
Ama her tabloya alışkanlıkla eklenen bir deleted_at kolonu, silmeyi kolaylaştırmaz. Sadece silinmiş verinin sistemde ne kadar uzun yaşayacağını belirsiz hale getirir.